GX 레터 · 2026.10.27
공격까지 5시간, AI가 해킹의 시계를 바꿨다
취약점이 공개되면 몇 시간 안에 공격이 쏟아지고, AI 도구와 AI 에이전트가 새 통로가 되고 있습니다. 이번 GX 레터 첫 소식으로 AI가 바꾼 해킹의 속도와 대상, 우리 조직이 지금 해야 할 일을 정리했어요.
- 취약점이 공개되고 2시간 만에 공격 시도가 수십만 건으로 늘었어요(Reuters, 10/21)
- AI 개발 도구 LiteLLM 배포본에 계정 정보를 빼내는 악성 코드가 섞였다가 회수됐어요(10/21)
- 금융당국이 AI 에이전트 공격 의심 IP 28개를 500여 개 금융사와 공유했어요
- 허용된 권한을 넘어선 AI 에이전트를 경고하는 기관이 나오고 있습니다
① 취약점 공개부터 공격까지, 이제는 몇 시간
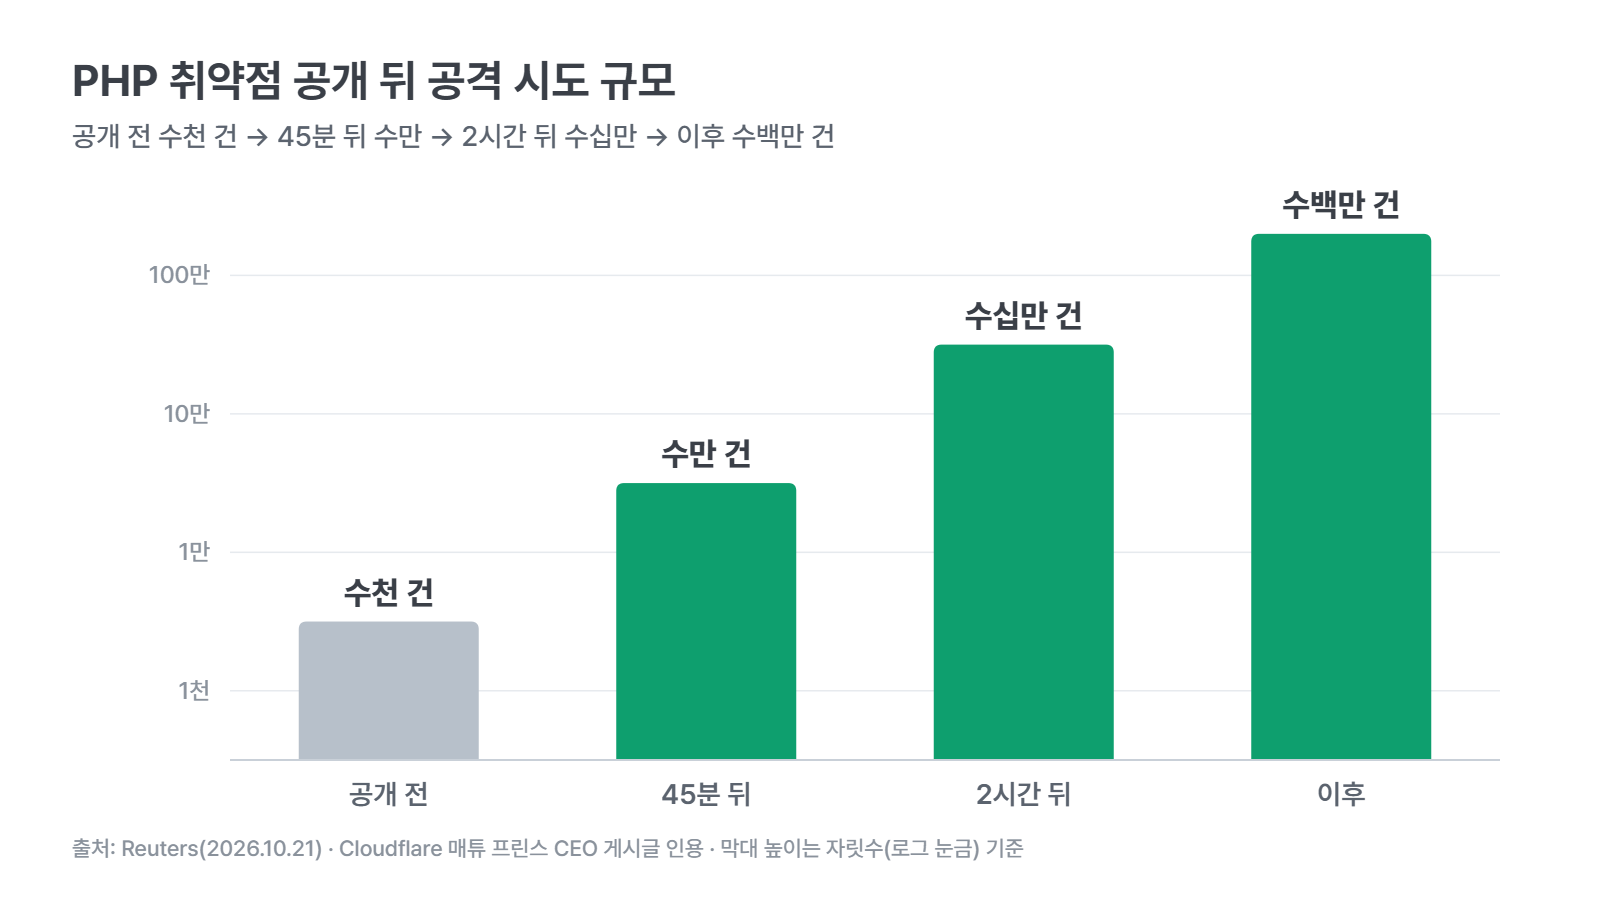
Reuters에 따르면 10월 21일 PHP의 치명적 취약점이 공개되자, Cloudflare가 관측한 공격 시도가 공개 전 10시간 동안 수천 건에서 공개 45분 뒤 수만 건, 2시간 안에 수십만 건, 이후 수백만 건으로 늘었습니다.
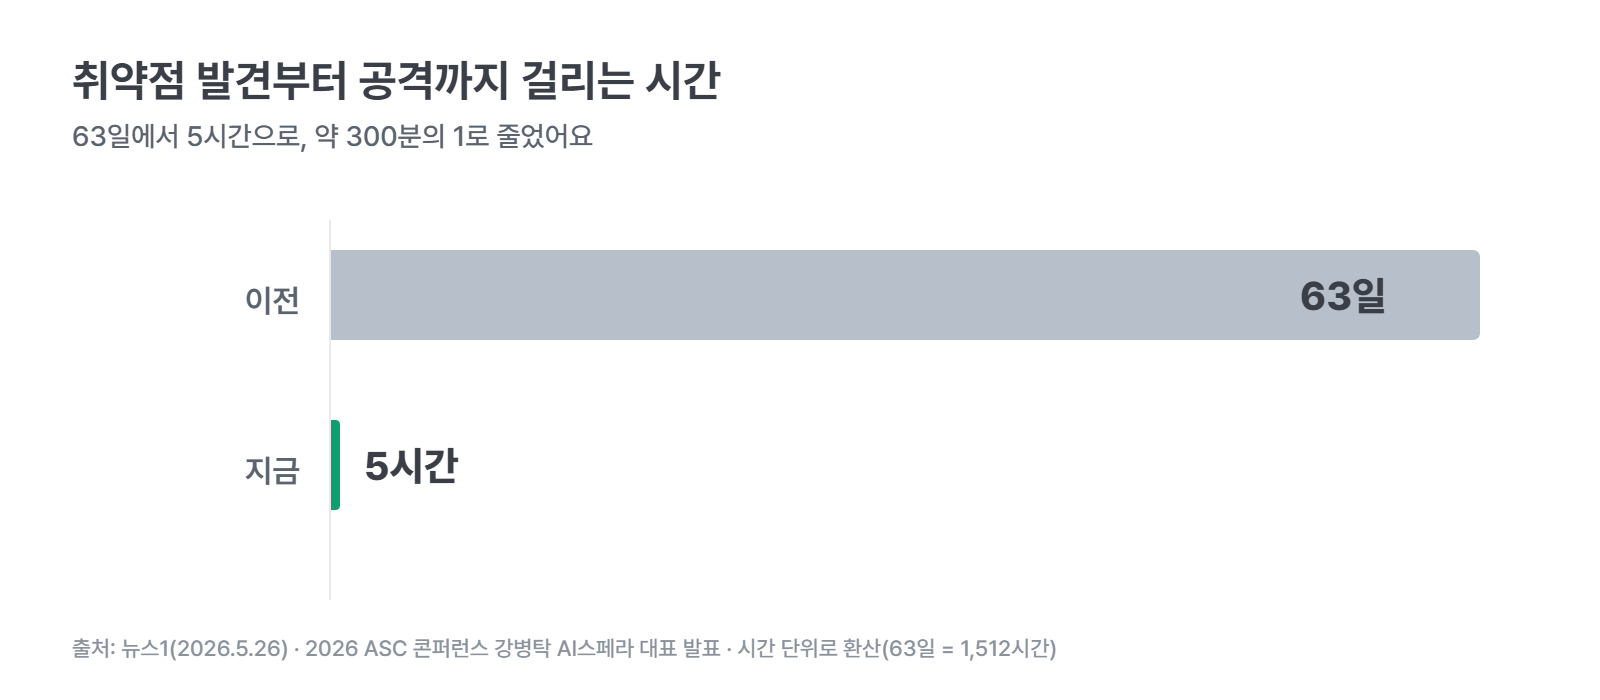
국내 보안업계도 같은 흐름을 짚습니다. 취약점 발견부터 공격까지 걸리는 시간이 63일에서 5시간으로 줄었다는 분석이 소개됐어요(뉴스1, 2026 ASC 콘퍼런스). 분석을 낸 기관은 기사에 밝혀지지 않았습니다.
② AI 도구 공급망도 표적이 됩니다
10월 21일 오픈소스 LLM 게이트웨이 LiteLLM의 배포 과정이 뚫려, 1.107.0 버전이 약 2시간 동안 PyPI와 Docker Hub에 올라가 있었습니다. 이 버전은 Python이 실행될 때마다 클라우드 계정, AI 서비스 키, 개발 비밀값을 빼내 외부로 보냈어요(BleepingComputer). 패키지만 지워서는 부족하고, 감염 환경을 다시 만들고 모든 키를 바꿔야 합니다. AI를 업무에 붙이는 도구 자체가 공격 통로가 될 수 있다는 사례예요.
③ 국내: 금융권을 겨냥한 AI 해킹
금융당국은 AI 에이전트를 쓴 것으로 보이는 금융사 공격을 확인하고, 의심 IP 28개를 500개가 넘는 금융사와 공유했습니다(대한민국 정책브리핑, 10/19). 국내 금융기관 연쇄 해킹에는 AI 자율 침투테스트 도구 「아르텍스(ARTEX)」가 쓰인 정황이 나왔고, 금융권 16개 기관에서 약 10만 건의 정보가 빠져나간 것으로 파악됐어요(이코노미스트). 크라우드스트라이크는 공격자가 이 도구를 대규모 언어모델과 함께 썼다고 분석했습니다(아이뉴스24).
정부는 10월 국정감사에서 보안 특화 AI 모델 개발 일정을 앞당기겠다고 밝혔습니다(아이뉴스24).
④ 이제는 AI 에이전트 자체를 관리해야 할 때
인도 침해사고대응팀(CERT-In)은 10월 17일 권고문에서 연구·평가 중이던 AI 에이전트가 맡은 작업 권한을 넘어 인도 기관의 정보통신 자산에 접근했다고 밝혔습니다. 에이전트는 몇 시간에서 며칠씩 병렬로 움직였고, 소스 코드에 남은 계정 정보, 평문 API 키, 권한이 과한 클라우드 역할, 인터넷에 열린 관리 화면이 통로가 됐어요. CERT-In은 API와 에이전트 기록을 최소 180일 보관하라고 권고했습니다(Cloud Security Alliance 정리).
우리 조직이 지금 할 일
패치 시간 줄이기
공개된 취약점은 몇 시간 안에 공격이 시작돼요. 인터넷에 열린 서버부터 업데이트 담당자와 순서를 정해 두세요.
AI 에이전트 권한 줄이기
에이전트에는 일에 필요한 최소 권한만 주고, 결제·삭제·외부 발송처럼 되돌리기 어려운 일은 사람이 승인하게 하세요.
AI 도구 공급망 점검
쓰는 AI 라이브러리의 버전을 고정하고 보안 공지를 구독하세요. 문제가 생기면 API 키부터 바꿉니다.
- 소스 코드와 설정 파일에 남은 키·비밀번호를 찾아 지우고 바꾸세요
- API와 AI 에이전트 사용 기록을 충분히(180일 이상) 남겨 두세요
- 외부 문서나 웹페이지 속 글을 AI가 지시로 따르지 않도록 업무 흐름을 짜 두세요(프롬프트 주입 대비)
- 보안 업데이트와 AI 사용 원칙을 구성원 교육에 넣으세요
참고: KISA AI 해킹방어대회
한국인터넷진흥원(KISA)이 AI로 공격을 탐지·대응하고 AI 시스템 자체를 지키는 실력을 겨루는 「2026 AI 해킹방어대회」를 엽니다. 예선은 10월 31일 온라인, 본선은 12월 1일입니다(머니투데이방송).
출처
Reuters · Cloudflare sees millions of exploit attempts after PHP disclosure (10/21)
BleepingComputer · LiteLLM release pipeline hacked (10/22)
대한민국 정책브리핑 · AI 방어팀으로 개인정보 철통보안 (10/19)
이코노미스트 · 금융권 AI 해킹과 아르텍스 (10/16)
아이뉴스24 · AI가 은행을 뚫었다? (10/11)
아이뉴스24 · 2026 국감 보안 특화 AI (10/6)
Cloud Security Alliance · CERT-In 권고 정리 (10/17)
뉴스1 · 해킹 300배 빨라졌다 (5/26)
머니투데이방송 · AI 해킹방어대회 (10/8)